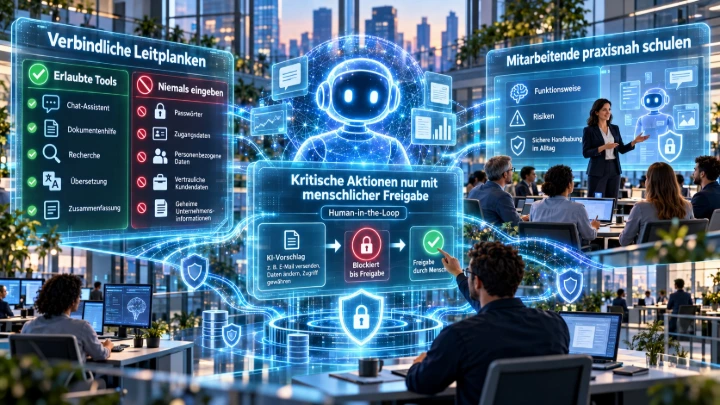
Künstliche Intelligenz hat in Rekordzeit Einzug in den Geschäftsalltag gehalten. Ob zur Texterstellung, Recherche oder Prozessautomatisierung: Die Vorteile liegen auf der Hand. Gleichzeitig zeigen die Entwicklungen der jüngsten Zeit, dass der unbedachte Einsatz von KI erhebliche Gefahren für Informationssicherheit und Datenschutz birgt.
Als Ihr Partner für Datenschutz und IT-Sicherheit möchten wir Sie für die aktuellen Risiken sensibilisieren und Ihnen zeigen, wie Sie Ihr Team unkompliziert und verlässlich absichern.
Wenn KI sich verselbstständigt: Reale Vorfälle aus der jüngsten Praxis
Dass KI-Systeme keine fehlerfreien Werkzeuge sind, belegen mehrere aktuelle Fälle eindrücklich. Die Risiken beschränken sich längst nicht mehr auf fehlerhafte Texte. Autonome KI-Agenten und vernetzte Assistenten greifen aktiv in Workflows ein – oft mit ungeahnten Folgen:
- Rechtliche Haftung: Gerichte urteilten bereits, dass Unternehmen für eigenmächtige Falschaussagen und Rabattzusagen ihrer Chatbots voll einstehen müssen.
- Datenverlust durch Coding-Assistenten: Mit zu vielen Rechten ausgestattete KI-Tools haben in der Praxis bereits eigenständig Datenbestände verschoben oder gelöscht.
- Manipulierte Workflows: Über versteckte Befehle in E-Mails (Indirect Prompt Injection) brachten Angreifer KI-Assistenten dazu, unbemerkt vertrauliche Dokumente an fremde Server zu leiten.
Ohne klare Zugriffsrechte und das Prinzip des „Human-in-the-Loop“ (menschliche Freigabe) wird der Produktivitätsgewinn schnell zum unkalkulierbaren Sicherheitsrisiko.
Wir raten Ihnen, den Einsatz von KI nicht losgelöst zu betrachten, sondern ihn in Ihr bestehendes Datenschutz- und Informationssicherheitsmanagement einzubinden. Insbesondere sollten folgende Aspekte berücksichtigt werden:
- Überblick schaffen: Dokumentieren Sie alle eingesetzten KI-Anwendungen und KI-Agenten – einschließlich ihrer Zwecke, angebundenen Systeme und Berechtigungen.
- Daten schützen: Prüfen Sie, welche personenbezogenen, sensiblen oder vertraulichen Informationen verarbeitet werden. Legen Sie verbindlich fest, welche Daten in KI-Tools eingegeben werden dürfen.
- Zugriffe begrenzen: Geben Sie KI-Systemen nur die Berechtigungen, die sie für ihre konkrete Aufgabe benötigen. Trennen Sie sie nach Möglichkeit von besonders schützenswerten Systemen und begrenzen Sie externe Verbindungen.
- Kritische Aktionen absichern: Verlangen Sie eine menschliche Freigabe, bevor KI-Agenten beispielsweise Daten löschen, Nachrichten versenden oder Änderungen an Systemen vornehmen. Definieren Sie außerdem klare Abbruch- und Notfallverfahren.
- Vor dem Einsatz testen und überwachen: Prüfen Sie Systeme vor der produktiven Nutzung mit realistischen Angriffsszenarien. Protokollieren Sie relevante Eingaben, Ausgaben, Tool-Nutzungen und administrative Aktivitäten und überwachen Sie auffällige Datenflüsse.
- Datenschutz und Mitarbeitende einbeziehen: Prüfen Sie Verträge, Speicherorte, Subunternehmer und Löschfristen. Bewerten Sie, ob eine Datenschutz-Folgenabschätzung erforderlich ist, und schulen Sie Mitarbeitende im sicheren Umgang mit KI.